
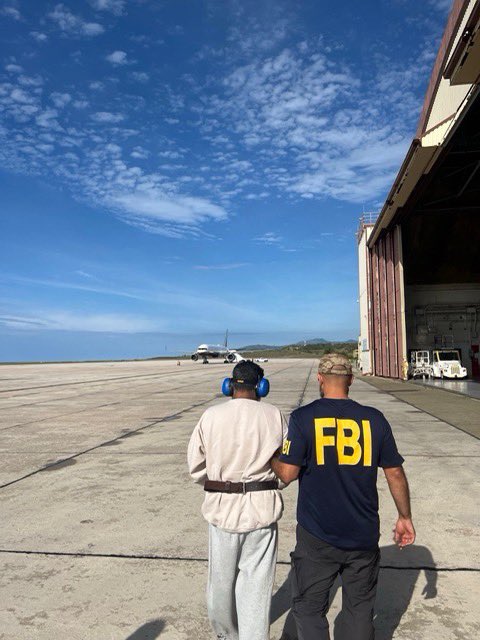
כאשר הבולשת הפדרלית של ארצות הברית מצאה את אתר הגיוס שלה מושחת, העולם הבין שמשהו השתבש. מאחורי המתקפה עמד נער בן 16 מעמאן שקרא לעצמו "מלך" – סייף אל-דין ח'דר, שסיפורו מדגים כיצד מקלדת אחת יכולה לגרום נזק עצום.
המלך הצעיר מעמאן
ח'דר בחר לעצמו את הכינוי "Rey" – מלך בספרדית, וביסס את מעמדו כמפעיל בולט בקולקטיב "Scattered LAPSUS$ Hunters" שחיבר בין שלוש קבוצות האקרים: ShinyHunters, Scattered Spider ו-LAPSUS$. הקבוצה התמחתה בהנדסה חברתית ופריצות לארגוני טכנולוגיה.
רשימת הקורבנות כללה את Jaguar Land Rover, Rockstar Games ומערכות חינוך אמריקאיות. בנובמבר 2025 זיהה חוקר הסייבר בריאן קרבס את עקבותיו, וח'דר טען בשיחה מוצפנת כי "פרש" מעולם הפשע מאז יוני 2025.
הפריצה ל-FBI
בספטמבר 2026 הכריזו חברי ShinyHunters כי חדרו לאתר הגיוס הרשמי של ה-FBI (FBIJobs.gov) והשיגו 2-3 טרה-בייט של מידע. הם שלחו לעיתונאים רשימה של כ-5,000 שמות עובדים עם פרטים רגישים, והחליפו את לוגו הסוכנות. הפריצה שימשה כ"קמפיין שיווקי" וכמחאה על אזהרה שפרסם ה-FBI נגדם.
הנפילה בעמאן - האזיקים נסגרים
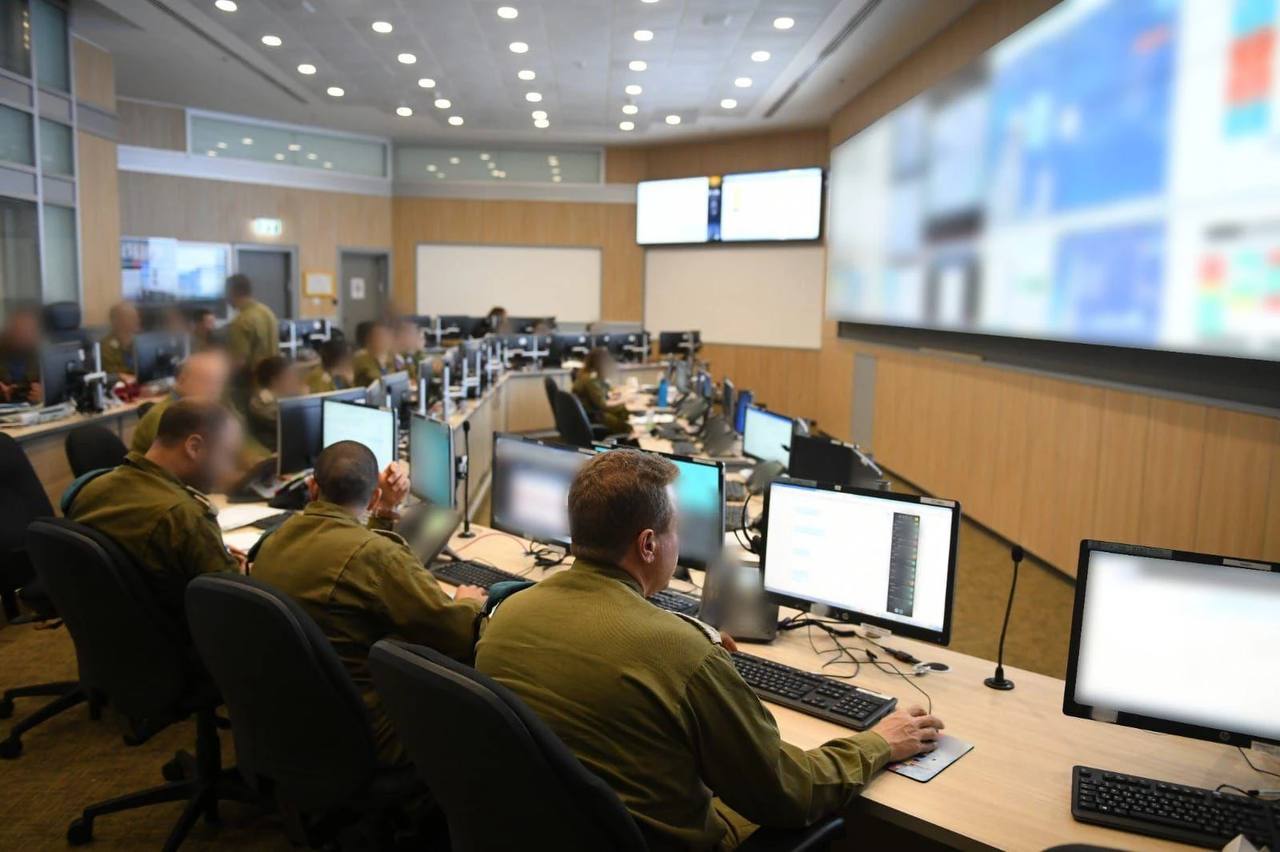
ב-29 בספטמבר 2026, או בסביבות תאריך זה, הסתיימה הממלכה הדיגיטלית של סייף אל-דין ח'דר. הרשויות בירדן פשטו על מקום מחבואו בעמאן ועצרו את נער הפלא שהסעיר את עולם הסייבר העולמי.
הדיווח הדרמטי הראשון דלף החוצה דרך מקורות זרים של סוכנות הידיעות רויטרס. שלושה גורמים המקורבים לפרטי העניין אישרו כי ח'דר לא רק נעצר, אלא מיד החל בנסיגה חדה ובשיתוף פעולה מלא וחסר מעצורים עם חוקרי ה-FBI ועם גופי אכיפת חוק בינלאומיים נוספים.
על פי אותם מקורות, המהפך של הנער הירדני היה מהיר ומוחלט. ח'דר העניק לסוכנים האמריקנים גישה מלאה וחופשית לכל מכשיריו המוצפנים, לחשבונותיו האישיים ולכל תכתובות העבר שלו. אחד המקורות המעורים בחקירה תיאר את שיתוף הפעולה שלו כ"קריטי" ובעל ערך עצום במאמץ הרחב לזהות, לאתר ולעצור חברים נוספים ברשת הפשיעה המבוזרת.
זמן קצר לאחר מכן, ירדן עצמה אישרה באופן רשמי את דבר המעצר – אמנם מבלי לציין במפורש את שמו של הנער – והדגישה כי החקירה המסועפת עדיין בעיצומה. נפילתו של "Rey" בעמאן לא התרחשה בחלל ריק. היא הגיעה שבועיים בלבד אחרי מכה אנושה נוספת שחטפה הקבוצה: מעצרו בהולנד של חשוד מרכזי נוסף בצמרת הקולקטיב – פפיין ואן דר סטאפ, הידוע בכינויו המחתרתי "Umbreon".
עשרות שנים של מלחמה – ה-FBI מול ההאקרים
מעצרו הדרמטי של נער בן 16 בלב עמאן אינו אירוע מבודד שקרה בחלל ריק. הוא מהווה עוד פרק מותח במלחמה ארוכה, סבוכה ורבת-תהפוכות המנוהלת כבר יותר משלושה עשורים בין הבולשת הפדרלית בארצות הברית (ה-FBI) לבין עולם ההאקינג העולמי.
בעשור האחרון נאלץ ה-FBI להתמודד עם מציאות חדשה ומורכבת: גל של קבוצות צעירות, דוברות אנגלית, המבססות את הפריצות שלהן קודם כול על הנדסה חברתית ומניפולציות אנושיות. ברשימה הזו בלטו קבוצת LAPSUS$, קולקטיב Scattered Spider, וכעת גם ShinyHunters. בניגוד לימים עברו, הקבוצות הללו אינן פועלות מתוך מעוזים עוינים ומבודדים כמו רוסיה או סין, אלא צומחות מתוך מדינות ידידותיות ודמוקרטיות למדי – בריטניה, הולנד וירדן.
הזווית הישראלית
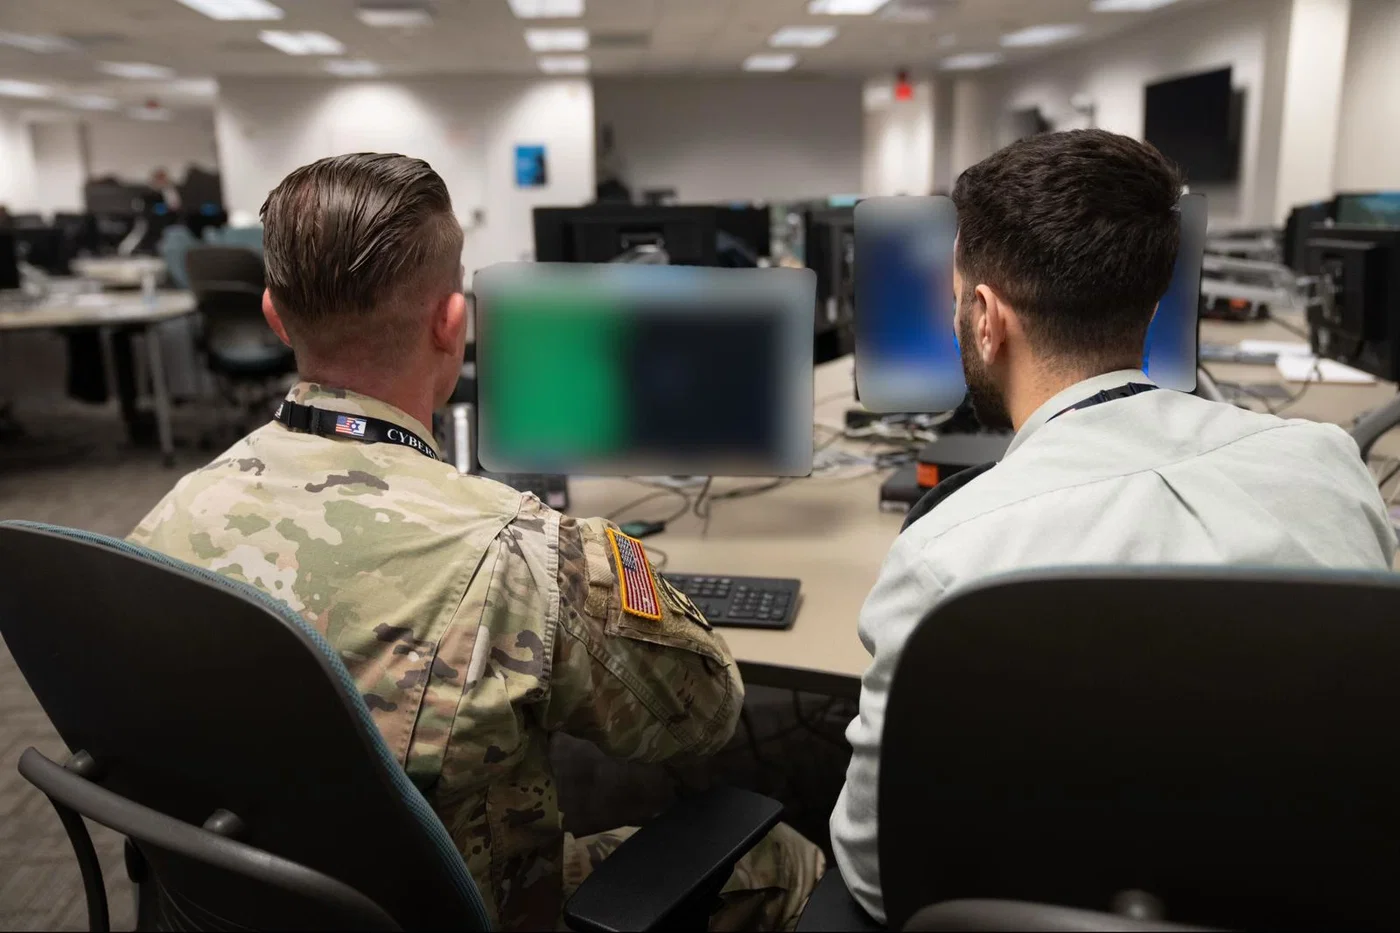
בישראל מתנהלת מלחמת סייבר יומיומית. השב"כ ומערך הסייבר הלאומי מסכלים מאות ניסיונות תקיפה ממוקדים נגד בכירים, עיתונאים ואנשי אקדמיה. רוב המתקפות מגיעות מגורמי מודיעין איראניים המפעילים "דיוג ממוקד" לגניבת סיסמאות וקודי אימות.
ישראל מדורגת שנייה בעולם אחרי ארה"ב בהיקף האיומים הקיברנטיים. בניגוד לקבוצות פליליות כמו ShinyHunters, האיום המרכזי על ישראל מגיע משחקנים מדינתיים – בעיקר איראן – המשלבים מתקפות סייבר עם יעדים אסטרטגיים.
ה-FBI תחת אש
בספטמבר 2026 שיחרר ה-FBI את אסטרטגיית הסייבר הציבורית הראשונה שלו. ראש מחלקת הסייבר, ברט לית'רמן, שיגר מסר לחברי הקבוצה: "אנחנו יודעים איך למצוא אתכם. אני מציע שתפנו אלינו קודם". מנהל ה-FBI הוסיף: "אין מקלט בטוח".
אירונית, הפריצה לאתר FBIJobs.gov נבעה מכשל אבטחה של קבלן חיצוני שנכשל בהטמעת טלאי אבטחה – מה שממחיש עד כמה שרשרת האספקה הטכנולוגית חלשה.
שיתוף הפעולה והשאלה הגדולה – המלך פותח את המכשירים
מיד לאחר שננעלו עליו האזיקים בעמאן, החל סייף אל-דין ח'דר להוביל את חוקרי הבולשת צעד אחר צעד דרך נבכי המכשירים והפלטפורמות המוצפנות שלו. הנער הירדני הפך למפתח קריטי עבור הרשויות, כשהוא מסייע בזיהוי שותפיו לפשע ובמיפוי המבנה המבוזר והחמקמק של קולקטיב הפשיעה.
בצמרת ה-FBI שמרו על מדיניות של עמימות וסירבו להתייחס ספציפיאלית למעצרו של הנער, אך שיגרו מסר חד משמעי: הסוכנות מנהלת חקירה התקפית ואגרסיבית בשיתוף פעולה הדוק עם שותפים בינלאומיים. רמזים עבים שהשמיעו בכירי הבולשת הבהירו היטב לשותפיו של "Rey" כי האדמה בוערת תחת רגליהם.
כעת, כשעשן הפריצות מתחיל להתפזר, השאלה הגדולה והמסעירה ביותר שמעסיקה את קהילת הסייבר העולמית נותרת בעינה - האם ח'דר אכן פרש מפעילות עבריינית כבר ב-2025 כפי שטען באותה שיחה דרמטית, או שמא המשיך להפעיל את מכונת הסחיטה המשומנת עד רגע המעצר בספטמבר 2026? והאם שיתוף הפעולה שלו יוביל לקריסה רחבה של הרשת?
מה זה אומר על הדור הבא של ההאקרים? ילדי הפלא של הפשע המקוון
סיפורו המדהים של "Rey" אינו אלא תמונת מראה של תופעה רחבה, עמוקה ומדאיגה בהרבה: דור חדש של צעירים ונערים מבריקים, המאבדים את דרכם בתוך סבך של פורומים אפלים, רשתות חברתיות וכלים טכנולוגיים זמינים. הם פועלים מתוך מדינות שבהן אכיפת החוק המקומית מורכבת, מנצלים מבנים מבוזרים וחסרי פנים, ומצליחים בהניף יד לגרום לנזקים כלכליים עצומים הנאמדים במאות מיליוני דולרים.
המעצר הדרמטי בעמאן, לצד מקבילו בהולנד, מסמן אולי נקודת מפנה היסטורית. הבולשת הפדרלית ושותפיה הבינלאומיים מוכיחים כי זרועם הארוכה מסוגלת להגיע גם אל תוך המזרח התיכון. אולם אל לו לאיש לטעות – הקרב במרחב הקיברנטי רחוק מרחק רב מסיום. קבוצות כמו ShinyHunters ודומיהן ממשיכות להתפצל, להתארגן מחדש תחת שמות שונים, ולהמציא שיטות תקיפה חדשות לבקרים.
>> למגזין המלא - לחצו כאן
סייף אל-דין ח'דר, הנער הירדני שבחר להעניק לעצמו את התואר היומרני "מלך", מוצא את עצמו כיום בצד האפל והשונה לחלוטין של המסך. האם הוא יהפוך לעד מדינה מרכזי שישבור את הכלים ויפיל את השותפים שלו, או שמא סיפורו המסעיר יישאר בסופו של דבר רק עוד פרק נוסף בסאגה האינסופית של פשעי הסייבר של שנות ה-20? ימים יגידו.