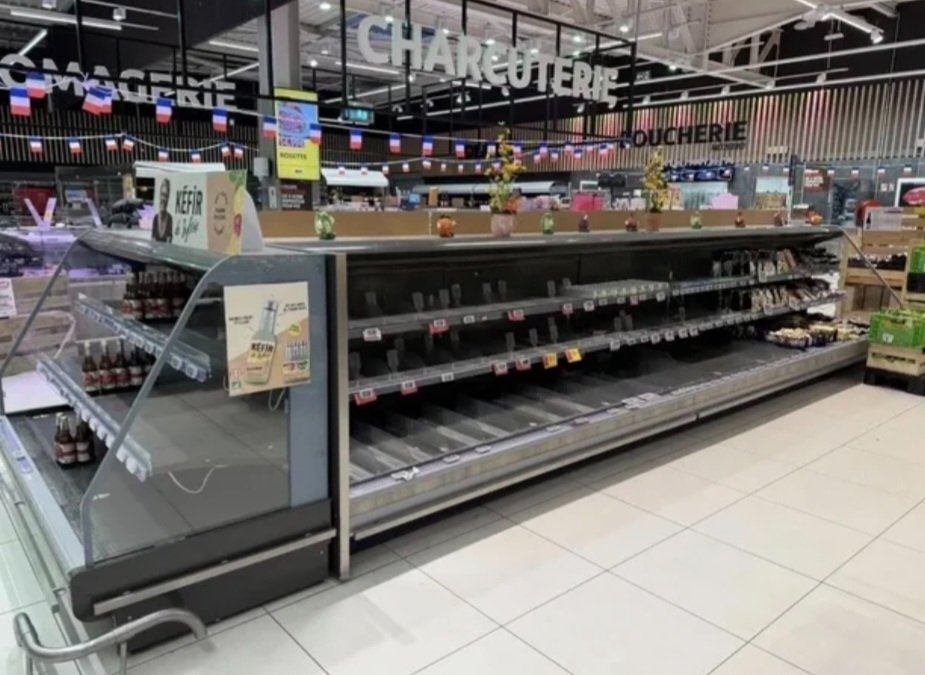
החוקרים בצרפת מנסים לפענח מי עומד מאחורי מתקפת הסייבר החריגה ששיבשה את מערכות הקירור במאות סניפי מרכולים ברחבי המדינה. יממה לאחר שהאירוע נחשף, עדיין לא ידוע מי ביצע את המתקפה ומה הייתה מטרתו, והעובדה שאיש לא דרש כופר או קיבל אחריות פומבית על המעשה מעוררת סימני שאלה בקרב החוקרים.
לפי דיווח של סוכנות הידיעות רויטרס, לפחות 350 סניפים של רשתות שיווק צרפתיות נפגעו, ובהן קרפור, מונופרי, אינטרמרשה ו-Coopérative U. מדובר בחלק קטן מכלל המרכולים במדינה, אולם הנזק בשטח היה משמעותי: מערכות הקירור שונו באופן שפגע בשמירה על הטמפרטורה הנדרשת, וסחורות שהתקלקלו נאלצו להיזרק.
האקרים השתלטו על מערכות הקירור והפעילו את מנגנוני ההפשרה, מה שהוביל לעליית הטמפרטורות בחלק מהמקררים והמקפיאים עד ל-50 מעלות צלזיוס. ביום שלישי נראו מחוץ לסניפים בפריז ארגזים ובהם מוצרי בשר ומזון קפוא שהתקלקלו בעקבות האירוע. במקביל, החוקרים מנסים להבין כיצד הצליחו התוקפים לחדור למערכות, ומדוע בחרו לפגוע דווקא במתקני קירור של מרכולים.
היעדר דרישת כופר מעורר תהיות
אחד המאפיינים החריגים של הפרשה הוא היעדר סימן ברור למניע. גורמים המעורים בחקירה אמרו לרויטרס כי החוקרים מתקשים להבין מדוע התוקפים לא פרסמו הודעה שבה הם נוטלים אחריות, וגם לא הציגו דרישת כופר.
במתקפות סייבר רבות, עבריינים מנסים להפיק רווח כספי מהחדירה, ואילו קבוצות האקרים הפועלות ממניעים פוליטיים נוהגות לעיתים לפרסם את מעשיהן כדי לזכות בחשיפה. במקרה הנוכחי, נכון למועד הדיווח, לא הופיעו סימנים פומביים לאחד מהדפוסים הללו.
מומחי אבטחת מידע שהציגו את הערכותיהם לרויטרס סבורים כי ייתכן שהמתקפה לא דרשה יכולות טכנולוגיות מתוחכמות במיוחד. עם זאת, מנגנון החדירה המדויק טרם פורסם, ולכן עדיין לא ניתן לקבוע כיצד השיגו התוקפים שליטה במערכות.
ראש ממשלת צרפת, סבסטיאן לקורנו, הורה לרשות הלאומית לאבטחת סייבר לחקור את המתקפה. הרשויות בצרפת מתאמות את הבדיקות עם מדינות אירופיות נוספות, מחשש שמערכות דומות נפגעו גם מחוץ למדינה.
פרצות מוכרות במערכות הקירור
מערכות הקירור שנפגעו התבססו על תוכנה מתוצרת החברה הדנית Danfoss. ביום שני מסרה החברה כי רבות מהיחידות שנפגעו הגיעו לסוף תקופת התמיכה ואינן מקבלות עוד עדכוני תוכנה ואבטחה, או שהן פועלות באמצעות גרסאות קושחה מיושנות.
החברה המליצה ללקוחותיה לעדכן מערכות הנתמכות על ידה לגרסאות האחרונות ולהחליף מערכות ישנות בפתרונות עדכניים. ביום שלישי סירבה למסור תגובה נוספת.
החשש אינו תיאורטי בלבד. ב-9 באוגוסט פרסמה חברת אבטחת הסייבר Claroty ממצאים על חולשות בבקר AK-SM 800A של Danfoss. לפי הפרסום, חולשות אלה, שתוקנו מאז, היו עלולות לאפשר לתוקפים לעקוף מנגנוני אימות ולהריץ קוד במכשירים שנפרצו.
מומחי סייבר מעריכים כי שילוב של מערכות שלא עודכנו ושל ממשקים החשופים לאינטרנט עשוי היה להקל על התוקפים.
החקירה מתנהלת על רקע חשש רחב יותר: הבעיה אינה בהכרח מוגבלת למרכולים שכבר נפגעו. בבדיקה שערכה רויטרס באמצעות שירות סריקת האינטרנט Shodan נמצאו ביום שלישי לפחות 4,500 ממשקים של מערכות Danfoss שעדיין היו נגישים לצפייה דרך האינטרנט.
בשלב זה, זהות התוקפים ומטרתם נותרו בגדר תעלומה. החוקרים נדרשים לא רק לאתר את מי שחדר למערכות הקירור, אלא גם לברר אם מדובר בפעולה מכוונת שנועדה לגרום נזק כלכלי, בניסיון להפיק רווח בהמשך או במעשה ללא מניע ברור. היקף הנזק הכספי הכולל טרם פורסם, אולם כבר כעת מוערך בכמה מיליוני יורו לפחות.